


Bir teknisyen, optik bir probu bir elektrik sayacına bağlar ve geçerli bir tanımlama cevabı alır. Fiziksel bağlantı çalışır, ancak bakım uygulaması yük profili verisi talep edilirken veya yapılandırma parametrelerini değiştirmeye çalışırken başarısız olur.
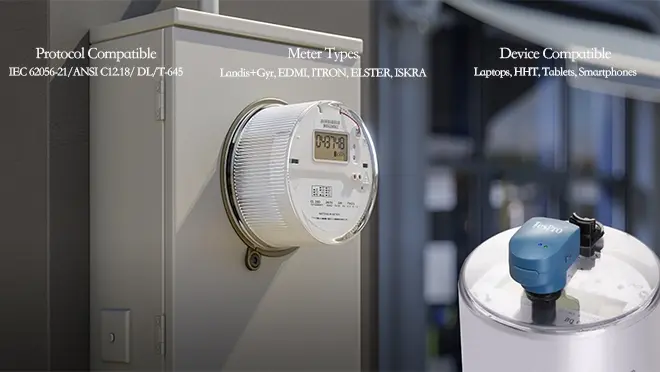
Probun değiştirilmesi sorunu çözmeyebilir. Birçok DLMS/COSEM uygulamasında, başarılı optik iletişim yalnızca taşıma yolunu belirler. Belirli veri nesnelerine erişim, sayaçın kimlik doğrulama gereksinimlerine, uygulama ilişkisine ve atanan izinlere bağlıdır.
Akıllı Sayaçlar için Optik İletişim Probu seçen kamu hizmetleri ve sayaç üreticileri için, mühendislik sorusu sadece probun veriyi okuyup okuyamaması değildir. Sorun, tüm sistemin yetkili bir oturum oluşturup oluşturamayacağı, hassas bilgileri koruyup koruyamayacağı ve iletişim hatalarını güvenlikle ilgili reddetmelerden güvenilir şekilde ayırt edip edemeyeceğidir.
1. Optik İletişim Nerede Sona Erer ve Veri Güvenliği Nerede Başlar?
Bir iletişim optik probu, ana bilgisayar arayüzünden gelen elektrik veriyi kızılötesi sinyallere dönüştürür ve gelen optik sinyalleri tekrar elektrik verisine dönüştürür. Cihazın iletişim devresiyle doğrudan elektriksel temas olmadan yerel iletişim sağlar.
IEC 62056-21 uygulamaları için iletişim tanımlama değişimiyle başlayabilir. E Modu'nda, bağlantı gerekli başlatma dizisinden sonra HDLC tabanlı iletişime geçebilir.
Her iki işlem de korunan sayaç fonksiyonlarına erişim izni sağlamaz.
DLMS/COSEM sisteminde, güvenlik uygulama katmanında uygulanır:
•Kimlik doğrulama: İstemcinin istenen ilişkilendirme için gereken kimlik bilgilerine sahip olup olmadığını belirler.
•Yetkilendirme: İstemcinin hangi COSEM özelliklerini okuyabileceğini veya değiştirebileceğini ve hangi yöntemleri çağırabileceğini belirler.
•Mesaj koruması: Uygulama verilerini ifşa veya yetkisiz değişikliklere karşı korumak için yapılandırılmış kriptografik mekanizmalar kullanır.
•Tekrar oynatma koruması: Geçerli şifreli değişimlerde tekrar edilen veya güncel olmayan mesajları reddetmeye yardımcı olmak için çağrı sayacı kullanır.
Protokol çerçeveleri optik prob tarafından taşınır. Erişim hakları, kriptografik anahtarlar ve kimlik doğrulama verileri genellikle ana uygulama ve sayaç tarafından sağlanır.
Bu ayrım, donanım tasarımında çok önemlidir. IEC 62056-21'i destekleyen bir prob, DLMS Doğrulama, Şifreleme ve Bir sayaç güvenlik yapılandırmasına uyum sağlama mutlaka desteklemez.
2. DLMS/COSEM yerel sayaç erişimini nasıl kazaltıyor?
DLMS/COSEM, sayaçların farklı uygulama çağrışımlarını tanımlamasına ve farklı istemci için erişim izinlerini belirlemesine olanak tanır.
Bir okuma uygulaması, tarife yapılandırması, güvenlik ayarları veya röle kontrol fonksiyonlarına erişimi engellenirken enerji kayıtlarını almasına izin verilebilir.
Kimlik doğrulama, şifreleme ile aynı şey değildir
| Mekanizma | Teknik işlev | Ana sınırlama |
| Kimlik doğrulama yok | İstemci doğrulaması olmadan yapılandırılmış bir ilişkilendirme yoluyla erişime izin verir | Mevcut işlemler, sayaçın erişim kısıtlamalarına bağlıdır |
| Düşük Seviyeli Güvenlik (LLS) | Kimlik doğrulama için paylaşılan bir sır kullanır | Kendisi mesaj gizliliği sağlamaz |
| Yüksek Düzey Güvenlik (HLS) | Bir meydan okuma-yanıt mekanizması kullanır | Uyumlu kimlik doğrulama algoritmaları ve kimlik bilgileri gerektirir |
| Uygulama katmanı şifreleme | Yapılandırılmış kriptografik anahtarlar kullanılarak DLMS mesajlarını korur | Uyumlu güvenlik parametreleri ve doğru çağrı-sayacı yönetimi gerektirir |
HLS kimlik doğrulama ve mesaj şifreleme ayrı yeteneklerdir. Bir sayaç, her sonraki uygulama mesajını şifrelemeden meydan okuma yanıtı doğrulaması gerektirebilir.
Erişim izinleri de nesne düzeyindedir. Başarılı ilişkilendirme, tüm COSEM Niteliklerine tam okuma/yazma erişimi veya tüm yöntemlerin çağrılması anlamına gelmez.
Tedarik testi için başarılı giriş yeterli değildir. Mühendisler, bakım iş akışı için gereken okuma, yazma ve eylem işlemlerini doğrulamalıdır.
3. Hangi Tespro Optik Prob Arayüzü Güvenli Alan Operasyonlarına uygundur?
Tespro, USB, RS-232, USB Type C ve Bluetooth arayüzleriyle optik iletişim probları sunmaktadır.Ürün aileleriTP-USB, TP-232, TP-Type C ve TP-BT'dir.
Bu seçenekler farklı ana bilgisayar bağlantılarını ve bakım ortamlarını kapsar. Bunlar değiştirilebilir güvenlik çözümleri olarak yorumlanmamalıdır.
Kablolu ve Kablosuz Arayüz Dikkate Alınan Noktalar
| Arayüz | Uygun konuşlandırma | Entegrasyon kısıtlaması | Güvenlik doğrulaması |
| USB | Mühendislik dizüstü bilgisayarları ve test tezgahları | USB-seri sürücüler ve işletim sistemi uyumluluğu | Host erişim izinleri ve kimlik bilgileri depolama |
| RS232 | Eski hizmet terminalleri | Seri gerilim seviyeleri, konnektör kablosu ve port konfigürasyonu | Fiziksel terminal erişimi ve uygulama izinleri |
| USB Type-C | Taşınabilir bilgisayarlar ve uyumlu tabletler | USB host/OTG yeteneği ve sürücü desteği | Cihaz yetkilendirmesi ve yerel veri işleme |
| Bluetooth | Mobil saha bakımı | BLE/SPP uyumluluğu, uygulama desteği ve bağlantı kararlılığı | Eşleştirme güvenlik, cihaz doğrulama ve kablosuz veri açığlığı |
Örneğin, Tespro'nun TP-USB serisi IEC 62056-21, ANSI C12.18 ve DL/T 645 uygulamaları için tasarlanmış varyantları içerir. Mühendisler, her optik port protokolünü destekleyeceği bir konfigürasyonun desteklediğini varsaymak yerine uygun varyantı seçmelidir.
Bluetooth, prob ile ana cihaz arasında ek bir iletişim bağlantısı sağlar. İki cihazın eşleştirilmesi, güvenli sayaç erişimini garanti etmez. Radyo bağlantılarının ve DLMS/COSEM bağlantısının güvenliğinin ayrı analizleri gereklidir.
Kablolu bağlantı radyo bağlantısını kaldırır; ancak riskler devam eder; örneğin bakım personelinin kimlik bilgilerinin açığa çıkması, tanı kayıtlarının açığa çıkması vb.
4. Güvenli yerel iletişimin başarısız olmasının nedenleri nelerdir?
Bu bağlamda, bu güvenli optik ve seri iletişimi ifade eder. Optik bağlantı olmasına rağmen, uygulama katmanında ve kriptografik işlemde de arıza yaşanabilir. Genel olarak, tanı testleri başarısız olduğunda hata varsayımı yapılmamalıdır.
Başlatma ve Protokol Uyumsuzluğu
HDLC'de, Sayaç HDLC iletişiminin başlayabilmesi için belirli bir kimlik değişimi ve baud-hızı geçişi gerektirebilir.
Erken anahtarlama, yanlış seri ayarlar veya uygunsuz zaman aşımları tanımlama değişimini kesebilir.
•Doğrulama: Gönderilen ve alınan kareleri yakalayın ve baud-hız geçişinden sonra ayarları serileştirin.
Doğrulama ve İlişkilendirme Reddi
DLMS/COSEM'de, desteklenmeyen veya geçersiz kimlik doğrulama bilgileri, istemci/sunucu ilişkilendirmesinin reddedilmesine yol açabilir.
Ayrıca, bir sayaç HDLC katmanında düzgün yanıt verebilir ancak sonraki Birleştirme talebini reddedebilir.
•Doğrulama: İstemci ve sunucu adreslerini ve istenen kimlik doğrulama metodolojisini kontrol edin ve bunu sayaçın yetkili metodolojisiyle karşılaştırın.
Şifreleme ve Çağırma Hataları Sayar
Tutarsız Kriptografik ayarlarda, korunan mesajlar reddedilir.
Sistem başlıkları, güvenlik kontrolü veya çağrı sayaclarının yanlış ayarlanması, korunan mesajların reddedilmesine yol açabilir.
Yıpranmış bir çağrı sayacı, kesintili bakım penceresi veya eksik müşteri durumu restorasyonu sonrası sorunlara yol açabilir.
•Doğrulama: Sayaç üreticisinin belgelenmiş prosedürlerini kullanarak güvenlik yapılandırmasını ve sayaç senkronizasyonunu kontrol edin. Üretim anahtarları asla tanı dışı aktarmalarına dahil edilmemelidir.
Optik veya Kablosuz İletim Hataları
Optik iletişimde, prob ile sayaç portu arasındaki hizalanma zayıflamasına neden olabilir. Kir, manyetik konumlandırma ve iletişim kablosunun hareketi gibi diğer faktörler de sinyal kaybına neden olabilir.
Bluetooth modellerinde, bağlantı kesilmeleri ve parçalanmış uygulama verilerinin yanlış işlenmesi, protokolün geçerli geçişleri sırasında sorunlara yol açabilir.
•Doğrulama: Tekrarlayan yetkilendirilen okumalardan elde edilen çerçeve izleri, bir kablo probun arızalandığını ve kablosuz bir probun geçildiğini gösteriyor mu? Eğer kablolu bir prob çalışıyorsa ve kablosuz prob çalışmıyorsa, önce Bluetooth yazılımını ve sunucuyu kontrol edin, en son olarak sayaç güvenlik parametrelerini değiştirin.
5. Toplu Tedarik Öncesi Kamu Hizmetleri Güvenliği Doğrulamak İçin Doğru Yöntemi Nedir?
Başarılı bir tek ölçüm okuması, konuşlandırma hazır olmayı mutlaka doğrulamaz.
Tespro'ya göre, optik problar ana bilgisayar yazılımı ile değerlendirilmeli ve temsilci sayaç modelleriyle entegre edilmelidir.
Kabul değerlendirmesi şunları değerlendirmelidir:
• Manyetik bağlantı dahil fiziksel uyumluluk ve sahadaki beklenen çevresel koşullarla operasyonel kararlılık.
•Protokol uyumluluğu, gerekli tüm sayaç standartları ve firmware'e karşı veri alışverişi için başlatma ve seri ayarları dahil.
•Erişim yetkisi, sayaç erişimini doğrulamak ve korunan verilerin alınmasını doğrulamak için.
•Erişim kontrolleri, yalnızca yetkili kullanıcıların yetkilendirildikleri işlemleri gerçekleştirebileceğini doğrulamak için.
•Kriptografik davranış, verilen şifre tarafından korunan oturumları test etmek ve bir sayacın bütünlüğünü ve davranışını değerlendirmek ve iletişim kesildikten sonra kurtarmayı doğrulamak.
• Veri koruması, sayaç okuma sürecinin güvenliğini değerlendirmek için; sayaç okuma yazılımı ve bakım uygulamalarının kimlik bilgilerini, sayaç okumalarını, tanı kayıtlarını ve sayaç yazılımı güncellemelerini nasıl yönettiğini de içerir.
İzin verilen ve yasaklı sayaç işlemlerini test etmek ve sayaç okuma ile bakım uygulamalarının bütünlüğünün değerlendirilmesi, tek bir kamu kaydını okumaktan daha güçlü kanıtlar sağlar.
Korunan veri içeren projelerde, prob nitelendirmesi ayrıca sayaç, ana uygulama ve iletişim donanımı tarafından hangi güvenlik fonksiyonlarının uygulandığını belgelemelidir. Tespro'nun yayımlanmış arayüz özellikleri tek başına uçtan uca güvenlik uyumluluğunu sağlamaz.
Akıllı Sayaç Entegrasyonu için Tespro Optik Problar
Tespro, sayaç okuma, tanılama ve sistem entegrasyonu için kablolu ve kablosuz optik iletişim probları sağlar.
Optik iletişim prob menzilimizi keşfedin veyaTespro ile iletişime geçinCihaz protokolünüz, ana bilgisayar arayüzü ve uygulama gereksinimleriniz ile uyumluluk ve güvenlik testleri için uygun bir prob belirlemenizi sağlar.
SSS
S1. Tespro optik iletişim probu ne için kullanılır?
Tespro optik problar, uyumlu ana yazılım aracılığıyla veri okuma, tanılama ve yapılandırma için akıllı sayaçlarla yerel iletişim sağlar.
S2. Tespro optik probları güvenli DLMS/COSEM iletişimini destekliyor mu?
Uyumlu DLMS/COSEM uygulamaları için optik iletişim bağlantısı sağlayabilirler. Kimlik doğrulama, şifreleme ve erişim izinleri sayaç ve ana yazılıma bağlıdır.
S3. Tespro optik probları hangi iletişim standartlarını destekler?
Tespro, IEC 62056-21, ANSI C12.18 ve DL/T 645 için prob varyantları sunmaktadır. Alıcılar, belirli modeli sayaçlarının arayüz ve protokol gereksinimleriyle doğrulamalıdır.
S4. Tespro optik probları, şifre korumalı akıllı sayaç verilerine erişebilir mi?
Evet, bağlı uygulama geçerli kimlik bilgileri sağladığında ve sayaç istenen işlemi onayladığında. Probun kendisi kimlik doğrulamayı atlamaz.
S5. Tespro TP-USB optik probu IEC 62056-21 Mode E'yi destekliyor mu?
Evet. TP-USB-IEC varyantı IEC 62056-21 Mod C ve Mode E'yi destekler. Ana uygulama gerekli iletişim dizisini işlemelidir.


